ภัยคุกคามทางไซเบอร์ในการขนส่งและโลจิสติกส์: ป้องกันอย่างไรในยุคดิจิทัล
 Boss Jame ฝ่ายกองรถ
อัพเดทล่าสุด: 24 ต.ค. 2025
441 ผู้เข้าชม
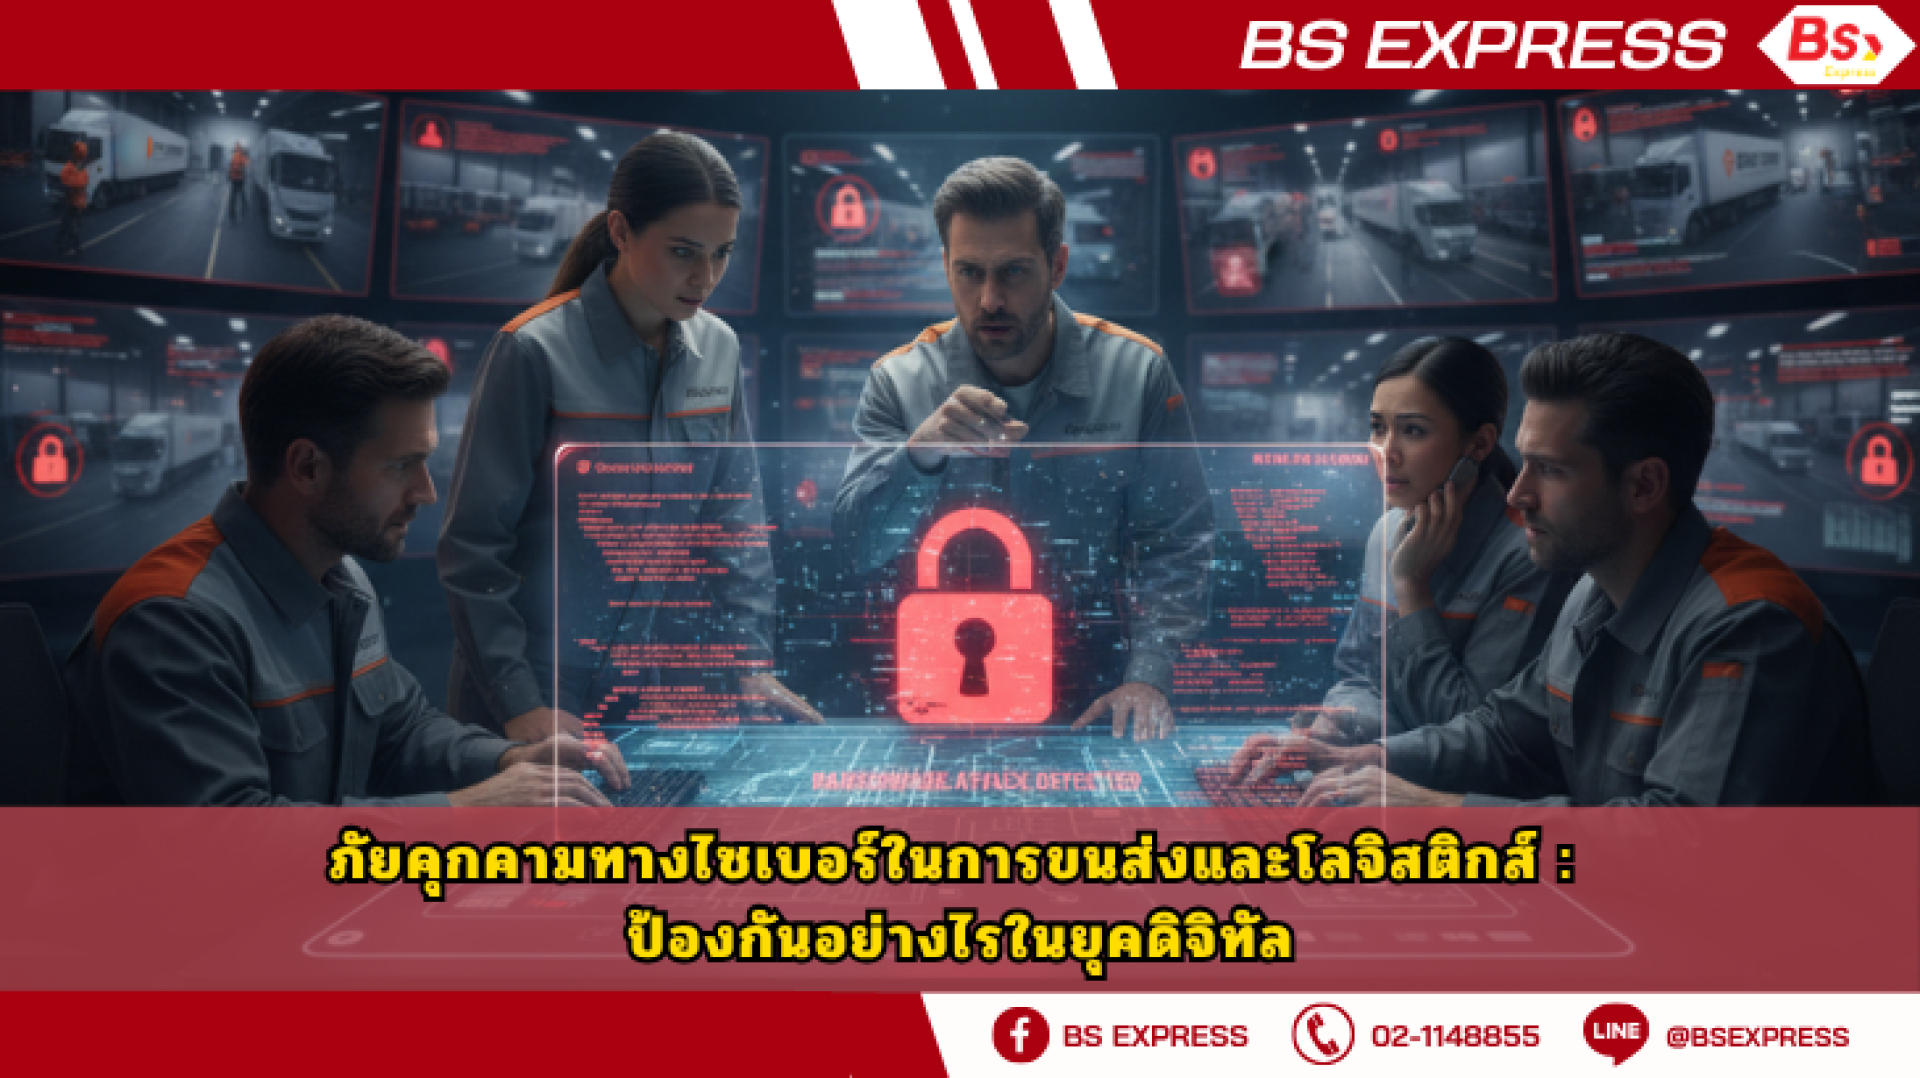
ภัยคุกคามทางไซเบอร์ที่สำคัญในอุตสาหกรรมขนส่ง
Ransomware Attacks (การโจมตีด้วยเรียกค่าไถ่): แฮกเกอร์จะเข้ารหัสข้อมูลสำคัญของบริษัท ทำให้ไม่สามารถเข้าถึงได้ และเรียกค่าไถ่เพื่อแลกกับการถอดรหัส หากไม่จ่าย ระบบการขนส่งทั้งหมดอาจหยุดชะงัก รวมถึงการจัดการคำสั่งซื้อ, การติดตามพัสดุ และการออกเอกสาร
Phishing and Social Engineering (ฟิชชิ่งและวิศวกรรมสังคม): พนักงานอาจถูกหลอกให้เปิดเผยข้อมูลส่วนตัวหรือข้อมูลบริษัทผ่านอีเมลปลอม, เว็บไซต์ปลอม, หรือการหลอกลวงทางโทรศัพท์ ซึ่งนำไปสู่การเข้าถึงระบบโดยไม่ได้รับอนุญาต
Supply Chain Attacks (การโจมตีห่วงโซ่อุปทาน): แฮกเกอร์อาจเจาะเข้าสู่ระบบของผู้ให้บริการรายย่อยหรือพาร์ทเนอร์ในห่วงโซ่อุปทานของคุณ แล้วใช้ช่องทางนั้นในการเข้าถึงระบบหลักของคุณ
IoT Device Vulnerabilities (ช่องโหว่ของอุปกรณ์ IoT): การใช้อุปกรณ์ IoT (Internet of Things) เช่น เซ็นเซอร์ในคลังสินค้า, ระบบติดตามในรถบรรทุก, หรือโดรน อาจมีช่องโหว่ที่แฮกเกอร์สามารถเจาะเข้ามาควบคุมหรือขโมยข้อมูลได้
Insider Threats (ภัยคุกคามจากคนใน): ไม่ว่าจะเป็นพนักงานที่ไม่พอใจ, พนักงานที่ถูกจ้างวาน, หรือพนักงานที่ประมาทเลินเล่อ ก็สามารถเป็นสาเหตุของการรั่วไหลข้อมูลหรือการทำลายระบบได้
แนวทางในการป้องกันภัยคุกคามทางไซเบอร์
สร้างวัฒนธรรมความปลอดภัยไซเบอร์: จัดการอบรมให้ความรู้แก่พนักงานทุกคนอย่างสม่ำเสมอเกี่ยวกับภัยคุกคามทางไซเบอร์ต่างๆ และวิธีป้องกัน รวมถึงนโยบายการใช้รหัสผ่านที่แข็งแกร่ง และการระมัดระวังอีเมลและลิงก์ที่ไม่รู้จัก
ใช้ระบบรักษาความปลอดภัยที่แข็งแกร่ง:
Firewall และ Antivirus/Antimalware: ติดตั้งและอัปเดตซอฟต์แวร์ป้องกันภัยคุกคามเหล่านี้อย่างสม่ำเสมอ
Intrusion Detection/Prevention Systems (IDPS): ระบบที่ช่วยตรวจจับและป้องกันการบุกรุกเข้าระบบ
Encryption: เข้ารหัสข้อมูลสำคัญทั้งในขณะจัดเก็บและขณะส่งผ่านเครือข่าย
สำรองข้อมูลอย่างสม่ำเสมอ (Data Backup and Recovery): ทำการสำรองข้อมูลสำคัญทั้งหมดไว้ในหลายที่ (เช่น Cloud และ Local Storage) และทดสอบกระบวนการกู้คืนข้อมูลเป็นประจำ เพื่อให้แน่ใจว่าสามารถกู้คืนระบบกลับมาได้ในกรณีที่ถูกโจมตี
จัดการการเข้าถึงอย่างเข้มงวด (Access Control): กำหนดสิทธิ์การเข้าถึงข้อมูลและระบบต่างๆ ตามบทบาทหน้าที่ (Principle of Least Privilege) และใช้การยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication - MFA) สำหรับทุกระบบสำคัญ
อัปเดตซอฟต์แวร์และแพตช์อย่างสม่ำเสมอ: ผู้ผลิตซอฟต์แวร์มักออกแพตช์ (Patch) เพื่อแก้ไขช่องโหว่ด้านความปลอดภัย การอัปเดตระบบปฏิบัติการ, แอปพลิเคชัน, และเฟิร์มแวร์ของอุปกรณ์ต่างๆ ให้เป็นเวอร์ชันล่าสุดอยู่เสมอ จะช่วยลดความเสี่ยงจากการถูกโจมตี
วางแผนรับมือเหตุการณ์ (Incident Response Plan): เตรียมแผนการรับมือเหตุการณ์ทางไซเบอร์ล่วงหน้า ว่าจะต้องทำอย่างไรหากถูกโจมตี ใครคือผู้รับผิดชอบ ขั้นตอนการแก้ไขปัญหา การสื่อสารกับลูกค้าและหน่วยงานที่เกี่ยวข้อง
การรักษาความปลอดภัยทางไซเบอร์ไม่ใช่แค่หน้าที่ของฝ่าย IT อีกต่อไป แต่เป็นความรับผิดชอบร่วมกันของทุกคนในองค์กร การลงทุนในมาตรการป้องกันที่เข้มแข็งจะช่วยให้ธุรกิจขนส่งและโลจิสติกส์ของคุณสามารถดำเนินไปได้อย่างราบรื่นและปลอดภัยในโลกดิจิทัลที่เปลี่ยนแปลงอย่างรวดเร็ว
บทความที่เกี่ยวข้อง

คุณเคยเจอปัญหาเหล่านี้ไหมครับ? "สั่งของมาตุนไว้เยอะเกินไปจนล้นโกดัง เพราะกลัวของขาด" "กะเวลาของเข้าพลาด รถติด ของมาส่งไม่ทัน ไลน์ผลิตต้องหยุดชะงัก" "ช่วงโปรโมชั่นขายดีมาก แต่สั่งรถขนส่งไม่ทัน เพราะไม่ได้จองล่วงหน้า"
ปัญหาเหล่านี้มักเกิดจากการบริหารจัดการแบบ "ใช้สัญชาตญาณ" (Gut Feeling) ครับ แต่ในโลกธุรกิจยุคใหม่ คนที่อยู่รอดไม่ใช่คนที่เก่งที่สุด แต่คือคนที่มี "ข้อมูล" (Data) มากที่สุด
วันนี้ BS Transport จะพาคุณไปดูว่า กองเอกสารและประวัติการขนส่งที่คุณมีอยู่ในมือ (ที่เรียกว่า Big Data) สามารถเปลี่ยนเป็น "คัมภีร์" ที่ช่วยให้คุณวางแผนสั่งของล่วงหน้าได้อย่างแม่นยำได้อย่างไร?
26 ม.ค. 2026

ศูนย์กระจายสินค้า (Distribution Center : DC) คืออะไร ศูนย์กระจายสินค้า ก็คือ คลังสินค้าที่ถูกตั้งขึ้นเพื่อจะอำนวยความสะดวกในการจัดเก็บสินค้าจากหลายๆ โรงงานมารวมกัน
3 มี.ค. 2025

 BANKKUNG
