AI Red Teaming คืออะไร? ทดสอบความปลอดภัยของ AI เชิงรุก
 ฟลุ้ค (นักศึกษา)
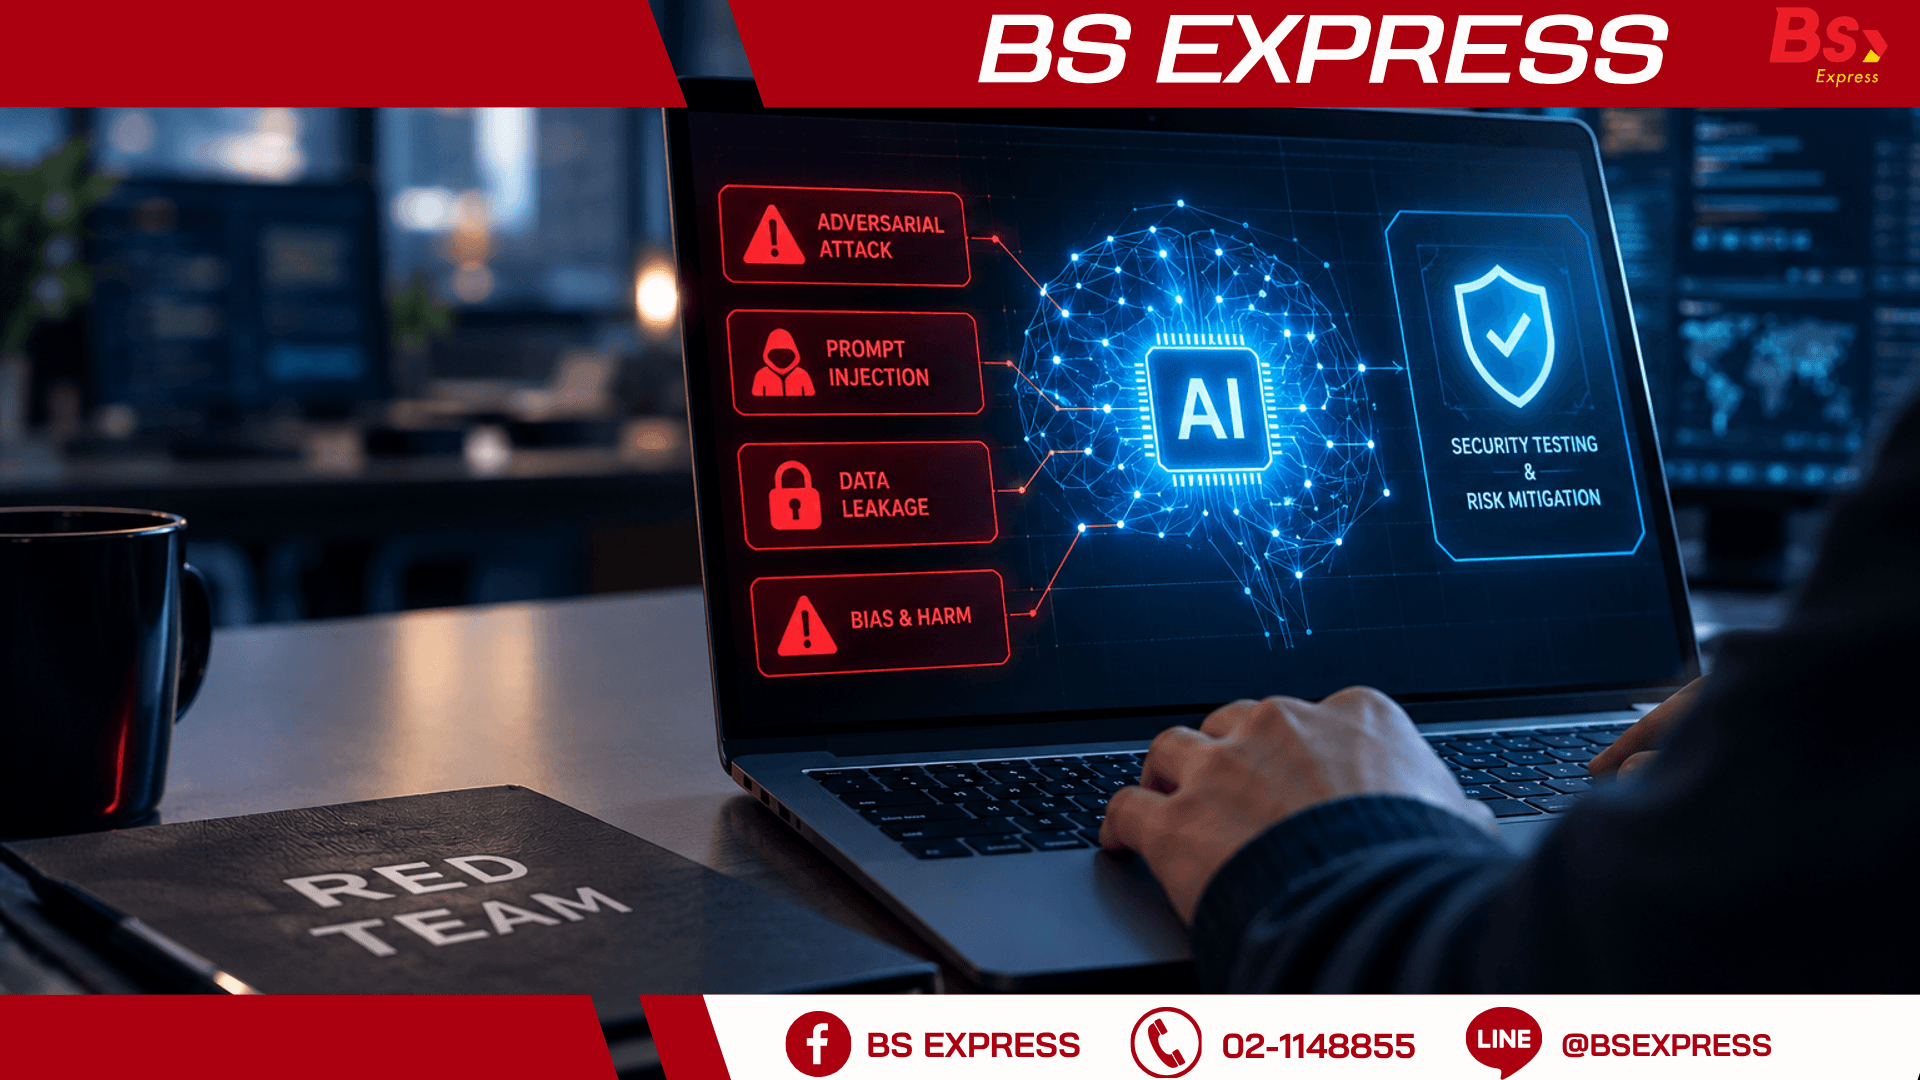
AI Red Teaming คืออะไร? ทดสอบความปลอดภัยของ AI เชิงรุก
องค์กรจำนวนมากกำลังนำ AI เข้าไปอยู่ในกระบวนการสำคัญ ตั้งแต่แชตบอตตอบลูกค้า ผู้ช่วยวิเคราะห์สัญญา ไปจนถึงเอเจนต์ที่สั่งงานในระบบคลังสินค้าและการขนส่ง ปัญหาคือ AI ไม่ได้ทำงานแบบซอฟต์แวร์ดั้งเดิมที่ให้ผลลัพธ์เดิมทุกครั้งเมื่อรับข้อมูลเดิม โมเดลภาษาขนาดใหญ่ (LLM) อาจตอบต่างกันได้ในแต่ละรอบ และอาจถูกชักจูงให้ทำสิ่งที่ผู้พัฒนาไม่ได้คาดคิด
การทดสอบแบบปกติ เช่น ตรวจว่าระบบตอบคำถามได้ถูกต้องตามชุดข้อมูลทดสอบ จึงไม่เพียงพอ สิ่งที่ผู้บริหารควรถามคือ "ถ้ามีคนตั้งใจทำให้ระบบนี้พัง มันจะพังอย่างไร และเสียหายแค่ไหน" นี่คือคำถามที่ AI Red Teaming ถูกออกแบบมาเพื่อตอบ
AI Red Teaming คืออะไร
AI Red Teaming คือการจัดทีมหรือใช้เครื่องมือเพื่อเล่นบทเป็น "ผู้โจมตี" ต่อระบบ AI ขององค์กรอย่างเป็นระบบ โดยมีเป้าหมายเพื่อค้นหาจุดอ่อน พฤติกรรมที่ไม่พึงประสงค์ และความเสี่ยงที่ทีมพัฒนามองข้าม ก่อนที่ผู้ไม่หวังดีหรือการใช้งานจริงจะพบเข้าเอง
แนวคิดนี้ยืมมาจากวงการทหารและความมั่นคงไซเบอร์ ที่ทีมสีแดง (Red Team) จำลองการโจมตีใส่ทีมสีน้ำเงิน (Blue Team) ซึ่งเป็นฝ่ายป้องกัน สิ่งที่ต่างกันสำหรับ AI คือขอบเขตของการทดสอบกว้างกว่าช่องโหว่ทางเทคนิค เพราะครอบคลุมทั้งความปลอดภัย (Security) ความปลอดภัยในการใช้งาน (Safety) ความเป็นธรรม และความน่าเชื่อถือของเนื้อหาที่โมเดลสร้างขึ้น
ต่างจากการทดสอบซอฟต์แวร์และ Penetration Testing อย่างไร
การทดสอบซอฟต์แวร์ทั่วไปมักตรวจว่าระบบ "ทำงานได้ตามสเปก" ส่วน Penetration Testing เน้นหาช่องโหว่ของโครงสร้างพื้นฐานและแอปพลิเคชัน เช่น การตั้งค่าผิดพลาดหรือช่องโหว่ของโค้ด
AI Red Teaming ต่อยอดจากสองแนวทางนี้ แต่มีลักษณะเฉพาะที่ต้องรับมือ ได้แก่
ผลลัพธ์ไม่แน่นอน: ข้อความเดียวกันอาจได้คำตอบต่างกัน การทดสอบรอบเดียวจึงไม่พอ ต้องทดสอบซ้ำหลายรอบและวัดเป็นอัตราความสำเร็จของการโจมตี
พื้นผิวการโจมตีเป็นภาษาธรรมชาติ: ผู้โจมตีไม่จำเป็นต้องเขียนโค้ด เพียงเลือกถ้อยคำที่ชักจูงโมเดลได้ก็อาจข้ามมาตรการป้องกันได้
ความเสี่ยงอยู่ที่ระบบรอบโมเดล: โมเดลที่ปลอดภัยเมื่อทดสอบเดี่ยวๆ อาจกลายเป็นความเสี่ยงเมื่อเชื่อมต่อกับฐานข้อมูล เครื่องมือ และ API ขององค์กร
ประเภทความเสี่ยงที่ Red Team มักค้นหา
แม้รายละเอียดจะต่างกันตามการใช้งาน แต่ความเสี่ยงหลักที่พบบ่อยในระบบ AI เชิงธุรกิจมีดังนี้
การหลอกให้โมเดลทำผิดกติกา: ผู้โจมตีใช้คำสั่งที่แฝงมาเพื่อให้โมเดลเพิกเฉยต่อข้อจำกัดที่ตั้งไว้ หรือเปิดเผยคำสั่งระบบภายใน โดยอาจมาทางข้อความของผู้ใช้โดยตรง หรือซ่อนอยู่ในเอกสารและเว็บเพจที่โมเดลไปอ่าน
ข้อมูลรั่วไหล: โมเดลที่เชื่อมกับเอกสารภายในอาจเผลอตอบข้อมูลที่ผู้ถามไม่มีสิทธิ์เห็น เช่น ราคาต้นทุน สัญญาลูกค้า หรือข้อมูลส่วนบุคคล
การใช้อำนาจเกินขอบเขตของเอเจนต์: AI ที่มีสิทธิ์สั่งงานระบบอื่นได้ เช่น อนุมัติใบสั่งซื้อ หรือเปลี่ยนแปลงเส้นทางขนส่ง หากถูกชักจูงอาจลงมือทำสิ่งที่สร้างความเสียหายจริง ความเสี่ยงนี้สูงกว่าแชตบอตที่ตอบแต่ข้อความมาก
เนื้อหาที่ผิดพลาดหรือเป็นอันตราย: การสร้างข้อมูลที่ไม่จริงอย่างมั่นใจ (Hallucination) คำแนะนำที่ผิดกฎหมาย หรือเนื้อหาที่ละเมิดนโยบายองค์กรและทำให้แบรนด์เสียหาย
อคติและความไม่เป็นธรรม: ผลลัพธ์ที่ให้ผลต่างกันอย่างไม่สมเหตุสมผลระหว่างกลุ่มลูกค้าหรือกลุ่มซัพพลายเออร์ ซึ่งสร้างความเสี่ยงด้านกฎหมายและชื่อเสียง
ห่วงโซ่อุปทานของ AI เอง: โมเดลหรือไลบรารีจากภายนอกที่ถูกแก้ไข ข้อมูลฝึกที่ถูกปนเปื้อน หรือปลั๊กอินที่ไม่ได้ตรวจสอบ
ขั้นตอนการทำ AI Red Teaming ในองค์กร
ไม่ว่าองค์กรจะใช้ทีมภายในหรือจ้างผู้เชี่ยวชาญภายนอก กระบวนการที่ใช้งานได้จริงมักประกอบด้วยขั้นตอนต่อไปนี้
1. กำหนดขอบเขตและระดับความเสี่ยง: เริ่มจากถามว่าระบบ AI ตัวนี้ทำอะไร เข้าถึงข้อมูลอะไร และถ้าผิดพลาดจะกระทบใคร ระบบที่แค่สรุปอีเมลภายในย่อมมีความเสี่ยงต่างจากระบบที่อนุมัติการจ่ายเงินหรือสั่งงานคลังสินค้า ควรทุ่มทรัพยากรกับระบบที่ผลกระทบสูงก่อน
2. สร้างแบบจำลองภัยคุกคาม: ระบุว่าใครคือผู้โจมตีที่เป็นไปได้ เช่น ลูกค้าที่ต้องการเอาเปรียบ คู่แข่ง พนักงานภายใน หรือผู้โจมตีภายนอก และพวกเขามีแรงจูงใจและเครื่องมืออะไร กรอบอ้างอิงที่ใช้กันแพร่หลาย เช่น OWASP Top 10 for LLM Applications และฐานความรู้ MITRE ATLAS ช่วยให้ทีมมีรายการความเสี่ยงและเทคนิคโจมตีตั้งต้น
3. ออกแบบสถานการณ์ทดสอบ: เขียนชุดการโจมตีที่เป็นรูปธรรม เช่น พยายามให้แชตบอตเปิดเผยข้อมูลลูกค้ารายอื่น หรือฝังคำสั่งแฝงในใบแจ้งหนี้เพื่อดูว่าเอเจนต์ประมวลผลเอกสารจะหลงเชื่อหรือไม่
4. ลงมือทดสอบทั้งด้วยคนและด้วยเครื่องมืออัตโนมัติ: ผู้เชี่ยวชาญที่เป็นมนุษย์เก่งในการคิดวิธีโจมตีที่สร้างสรรค์และตีความบริบท ส่วนเครื่องมืออัตโนมัติช่วยทดสอบจำนวนมากอย่างสม่ำเสมอ ปัจจุบันมีเครื่องมือโอเพนซอร์สที่ใช้กันอย่างกว้างขวาง เช่น PyRIT ของ Microsoft และ garak ซึ่งพัฒนาโดย NVIDIA รวมถึงเฟรมเวิร์กอย่าง promptfoo ที่ใช้ทดสอบ prompt และระบบ LLM
5. จัดระดับความรุนแรงและรายงานผล: ผลการทดสอบควรบอกชัดว่าพบอะไร โจมตีสำเร็จบ่อยแค่ไหน ผลกระทบทางธุรกิจคืออะไร และควรแก้ลำดับใดก่อน ไม่ใช่แค่รายการช่องโหว่ทางเทคนิค
6. แก้ไข ทดสอบซ้ำ และทำให้เป็นกระบวนการต่อเนื่อง: มาตรการแก้ไขอาจเป็นการปรับ prompt เพิ่มตัวกรองข้อมูลเข้าและออก จำกัดสิทธิ์ของเอเจนต์ หรือเพิ่มขั้นตอนให้มนุษย์อนุมัติ จากนั้นต้องทดสอบซ้ำ และทำทุกครั้งที่มีการเปลี่ยนโมเดล ข้อมูล หรือเครื่องมือที่เชื่อมต่อ
ทำไมต้องเริ่มตอนนี้: แรงกดดันด้านกฎระเบียบและธุรกิจ
การทดสอบเชิงรุกกำลังกลายเป็นความคาดหวังมาตรฐานมากกว่าทางเลือก กรอบบริหารความเสี่ยง AI ของ NIST (AI RMF) และมาตรฐานด้านการจัดการ AI อย่าง ISO/IEC 42001 ล้วนเน้นการประเมินและทดสอบความเสี่ยงตลอดวงจรชีวิตของระบบ ขณะที่กฎหมาย EU AI Act กำหนดให้ผู้ให้บริการโมเดล AI อเนกประสงค์ที่มีความเสี่ยงเชิงระบบต้องมีการทดสอบแบบเชิงปฏิปักษ์ (Adversarial Testing) ซึ่งเป็นแนวคิดเดียวกับ Red Teaming องค์กรไทยที่ทำธุรกิจกับยุโรปหรือเป็นส่วนหนึ่งของห่วงโซ่อุปทานระดับโลก จึงควรเตรียมพร้อมตั้งแต่เนิ่นๆ
นอกจากกฎระเบียบแล้ว ยังมีเหตุผลเชิงธุรกิจที่ชัดเจน ความผิดพลาดของ AI ที่เผชิญหน้าลูกค้าสามารถกลายเป็นข่าวและกระทบความเชื่อมั่นได้อย่างรวดเร็ว ส่วนความผิดพลาดของ AI ที่ลงมือในกระบวนการปฏิบัติการอาจกลายเป็นต้นทุนจริง เช่น การสั่งซื้อซ้ำ การจ่ายเงินผิดบัญชี หรือการส่งสินค้าผิดปลายทาง การค้นพบปัญหาในสภาพแวดล้อมทดสอบถูกกว่าการค้นพบหลังเกิดเหตุเสมอ
ตัวอย่างการประยุกต์ใช้ในงานโลจิสติกส์และซัพพลายเชน
สมมติบริษัทขนส่งนำเอเจนต์ AI มาช่วยตอบสถานะพัสดุและจัดการคำร้องของลูกค้า ทีม Red Team อาจทดสอบว่า
ลูกค้าคนหนึ่งสามารถใช้คำถามแยบยลเพื่อให้ได้ข้อมูลที่อยู่หรือเบอร์โทรของผู้รับรายอื่นหรือไม่ และเอกสารแนบ เช่น ใบกำกับสินค้าที่มีคำสั่งแฝง สามารถทำให้เอเจนต์เปลี่ยนที่อยู่จัดส่งหรือคืนเงินโดยไม่ได้รับอนุมัติหรือไม่
อีกตัวอย่างคือเอเจนต์จัดซื้อที่อ่านข้อเสนอราคาจากซัพพลายเออร์โดยอัตโนมัติ ผู้ส่งข้อเสนออาจฝังข้อความเพื่อชักนำให้ระบบให้คะแนนตนเองสูงกว่าความเป็นจริง Red Team จะตรวจว่าระบบแยกแยะ "ข้อมูลที่ต้องประเมิน" ออกจาก "คำสั่งที่ต้องทำตาม" ได้หรือไม่ และมีขั้นตอนตรวจสอบโดยมนุษย์ในจุดที่มูลค่าสูงเพียงพอหรือเปล่า
ข้อผิดพลาดที่พบบ่อย
ทำครั้งเดียวก่อนเปิดตัว: ระบบ AI เปลี่ยนไปตามโมเดล ข้อมูล และเครื่องมือที่เชื่อมต่อ การทดสอบจึงต้องทำต่อเนื่อง ไม่ใช่เป็นเพียงจุดตรวจครั้งเดียว
ทดสอบเฉพาะตัวโมเดล: ความเสี่ยงสำคัญมักอยู่ที่การเชื่อมต่อระหว่างโมเดลกับระบบอื่น สิทธิ์การเข้าถึง และกระบวนการทำงานโดยรอบ
พึ่งพาเครื่องมืออัตโนมัติอย่างเดียว: เครื่องมือครอบคลุมรูปแบบการโจมตีที่รู้จักแล้ว แต่การคิดนอกกรอบของมนุษย์ยังจำเป็นสำหรับสถานการณ์เฉพาะธุรกิจ
ไม่มีเจ้าของผลการทดสอบ: ถ้าไม่มีใครรับผิดชอบการแก้ไขและติดตามผล รายงานก็จะกลายเป็นเอกสารที่ไม่มีใครใช้
ตั้งเป้าที่ความปลอดภัยสมบูรณ์แบบ: ไม่มีระบบ AI ที่ปลอดภัยร้อยเปอร์เซ็นต์ เป้าหมายที่สมเหตุสมผลคือลดความเสี่ยงให้อยู่ในระดับที่องค์กรยอมรับได้ และมีแผนรับมือเมื่อเกิดเหตุ
เริ่มต้นอย่างไรสำหรับองค์กรที่ยังไม่เคยทำ
องค์กรไม่จำเป็นต้องตั้งทีมใหญ่ตั้งแต่วันแรก แนวทางที่เป็นไปได้คือ
เริ่มจากการทำบัญชีรายการระบบ AI ทั้งหมดที่ใช้งานอยู่ แล้วจัดลำดับตามผลกระทบหากผิดพลาด เลือกระบบที่มีความเสี่ยงสูงสุด 1-2 ระบบมาเป็นโครงการนำร่อง ผสมทีมจากฝ่ายความปลอดภัยไซเบอร์ ฝ่ายพัฒนา ฝ่ายกฎหมาย และเจ้าของกระบวนการทางธุรกิจ เพราะผู้ที่เข้าใจงานจริงมักเป็นคนที่รู้ว่าความผิดพลาดแบบใดเจ็บที่สุด จากนั้นใช้เครื่องมือโอเพนซอร์สสร้างชุดทดสอบพื้นฐาน และค่อยๆ เพิ่มความลึกด้วยผู้เชี่ยวชาญภายนอกเมื่อระบบมีความสำคัญมากขึ้น
สิ่งสำคัญคือผลการทดสอบต้องเชื่อมไปสู่การตัดสินใจ เช่น เกณฑ์ที่ระบบต้องผ่านก่อนขึ้นใช้งานจริง และเงื่อนไขที่ต้องหยุดหรือถอยกลับหากพบปัญหาร้ายแรง
สรุป
AI Red Teaming คือการเปลี่ยนวิธีคิดจาก "ระบบนี้ทำงานได้ดีหรือไม่" เป็น "ระบบนี้ถูกทำให้พังได้อย่างไร" ซึ่งจำเป็นอย่างยิ่งเมื่อ AI เริ่มมีบทบาทตัดสินใจและลงมือทำในกระบวนการธุรกิจและโลจิสติกส์ องค์กรที่ทดสอบเชิงรุกอย่างต่อเนื่อง กำหนดขอบเขตสิทธิ์ของ AI ให้เหมาะสม และมีมนุษย์ตรวจสอบในจุดสำคัญ จะลดความเสี่ยงได้มาก พร้อมสร้างความเชื่อมั่นให้ลูกค้า คู่ค้า และหน่วยงานกำกับดูแลในระยะยาว